عناوين و أخبار
المواضيع الأكثر قراءة
- تاريخ النشر15-Oct-2026


غوغل تعزز حماية أندرويد من الاحتيال الإلكتروني
الغد
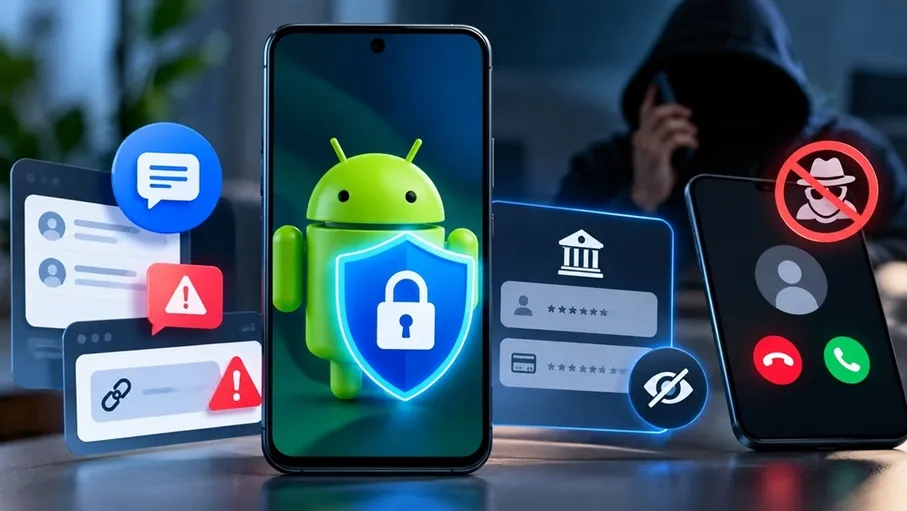
أعلنت شركة غوغل عن مجموعة جديدة من أدوات الحماية الأمنية لنظام أندرويد، تهدف إلى تعزيز قدرة الهواتف الذكية على التصدي لعمليات الاحتيال الإلكتروني، في ظل تزايد اعتماد المحتالين على أساليب متطورة تستغل خصائص الهواتف لخداع المستخدمين وسرقة بياناتهم.
وتشمل التحديثات الجديدة تطبيق «رسائل غوغل» (Google Messages)، ومشاركة الشاشة، والإشعارات، وتحويل المكالمات، إلى جانب ميزات تعتمد على الذكاء الاصطناعي للكشف عن محاولات الاحتيال قبل وقوع المستخدم ضحية لها.
ومن أبرز التحسينات الأمنية الجديدة ميزة حماية المعلومات الحساسة أثناء مشاركة الشاشة، إذ أصبح بإمكان أندرويد إخفاء حقول تسجيل الدخول وشاشات الدفع تلقائيًا، بحيث لا تظهر البيانات الشخصية والمالية ضمن البث المباشر عند مشاركة محتوى الشاشة عبر متصفح كروم أو صفحات الويب على أندرويد.
ومن المقرر أن يبدأ طرح هذه الميزة خلال أكتوبر/تشرين الأول الجاري، للأجهزة التي تعمل بنظام أندرويد 15 أو الإصدارات الأحدث.
حماية أكثر تطورًا من الاحتيال عبر الرسائل
تعتزم غوغل أيضًا إطلاق وضع اختياري جديد للحماية المعززة داخل تطبيق الرسائل خلال الأسابيع المقبلة، يتيح لميزة اكتشاف الاحتيال الاستعانة بنماذج «جيميني» السحابية لتحليل المحادثات الأكثر تعقيدًا مع مرسلين غير معروفين.
وتهدف الميزة إلى اكتشاف عمليات الاحتيال التي تتطور تدريجيًا، حيث قد لا تظهر النوايا الخبيثة للمحتال إلا بعد تبادل عدة رسائل مع الضحية.
وأوضحت الشركة أن عمليات التحليل ستُجرى باستخدام تقنية «الحوسبة الخاصة للذكاء الاصطناعي» (Private AI Compute)، التي تعتمد على تشفير البيانات ومعالجتها داخل بيئة مخصصة ومعزولة عن أنظمة غوغل الأخرى.
وفي الوقت نفسه، يوفر نموذج «جيميني نانو» (Gemini Nano) طبقة إضافية من الحماية تعمل مباشرة على الأجهزة المدعومة.
ويستطيع النموذج الاستفادة من إشارات الويب الآنية لتقييم الروابط غير المألوفة قبل فتحها، فيما تضيف التحذيرات المعاد تصميمها خطوة تحقق إضافية عند تلقي روابط من أرقام غير محفوظة ضمن جهات الاتصال.
وتعمل غوغل كذلك على توسيع نطاق التحذيرات من الاحتيال داخل إشعارات المحادثات، لتشمل هواتف من شركات أخرى إلى جانب أجهزة «بيكسل».
ومن المتوقع وصول هذه الميزة قبل نهاية عام 2026 إلى أجهزة من شركات «هونر» و«موتورولا» و«أوبو» و«ون بلس» و«ريلمي» و«فيفو» و«شاومي»، وغيرها.
قيود جديدة لمنع الاحتيال عبر تحويل المكالمات
تستهدف التحديثات الأمنية أيضًا إحدى الحيل التي يستخدمها المحتالون لاعتراض المكالمات والحصول على رموز التحقق المؤقتة.
ففي بعض الحالات، يتمكن المحتالون من إعادة توجيه المكالمات الواردة إلى هواتف الضحايا نحو أرقام أخرى، ما يسمح لهم باعتراض رموز المرور التي تُستخدم لمرة واحدة.
وبموجب التحديث الجديد، لن تتمكن التطبيقات من تفعيل خاصية تحويل المكالمات سرًا في الخلفية، دون علم المستخدم.
وحتى إذا نجح أحد المحتالين في إقناع المستخدم بإدخال رمز لتحويل المكالمات من نوع (MMI) يدويًا عبر لوحة الاتصال، فسيتمكن نظام أندرويد من عرض تحذير قبل تنفيذ العملية.
ومن المقرر بدء طرح هذه الحماية في أوائل ديسمبر/كانون الأول المقبل، على هواتف بيكسل ومجموعة مختارة من الأجهزة الأخرى.
وتأتي هذه الإجراءات استكمالًا لسلسلة من أدوات الحماية التي أعلنت عنها غوغل في وقت سابق من العام الجاري، ضمن جهودها لتعزيز أمن مستخدمي أندرويد ومكافحة الاحتيال الرقمي.
دراسة تقارن حماية أندرويد وآيفون
دعمت غوغل إعلانها بنتائج دراسة أمنية أجرتها مجموعة «ليفياثان سيكيوريتي» (Leviathan Security Group) بتكليف منها، قارنت خلالها بين أربعة هواتف ذكية، هي «بيكسل 11 برو» و«غالاكسي S26» و«موتورولا رازر 2026» و«آيفون 18 برو».
وشملت المقارنة 31 ميزة أمنية مدمجة في الأجهزة، بهدف تقييم قدراتها على مواجهة التهديدات الرقمية ومحاولات الاحتيال.
ووفقًا لغوغل، حققت أجهزة أندرويد نتائج أفضل إجمالًا في عدد من مجالات الحماية، بما فيها الفحص الاستباقي للمكالمات، واكتشاف المكالمات المزيفة، والتحذيرات الأمنية المرتبطة بميزة «دائرة للبحث» (Circle to Search).
وتستند هذه النتائج إلى تقييم أُجري بتكليف من غوغل، وليس إلى اختبار مستقل أعلنت عنه جهة محايدة.
غوغل تتصدى للمكالمات المنتحلة لهوية البنوك
تعمل غوغل أيضًا على مكافحة عمليات الاحتيال التي ينتحل فيها المتصلون صفة موظفي البنوك، وهي من الأساليب التي شهدت انتشارًا ملحوظًا في البرازيل.
وبحسب الشركة، ارتفعت عمليات الاحتيال القائمة على انتحال هوية البنوك في البلاد بنسبة 195.7% خلال فترة امتدت إلى 12 شهرًا، استنادًا إلى بيانات اتحاد البنوك البرازيلي.
ولمواجهة هذه الظاهرة، تعاون نظام أندرويد مع مؤسسات مالية، من بينها «بانكو دو برازيل» (Banco do Brasil) و«إيتاو أونيبانكو» (Itaú Unibanco)، للتحقق من صحة المكالمات البنكية الواردة من خلال التطبيقات المصرفية الرسمية.
وبموجب هذه الآلية، إذا ادعى شخص أنه يتصل نيابة عن أحد البنوك، ولم يتمكن النظام من التحقق من أن المكالمة صادرة بالفعل عن المؤسسة المالية، يمكن للهاتف إنهاء المكالمة تلقائيًا وإصدار تحذير للمستخدم.
وذكرت غوغل أن هذه التقنية أسهمت بالفعل في حظر أكثر من ثلاثة ملايين مكالمة تنتحل هوية بنكي «بانكو دو برازيل» و«إيتاو» منذ يونيو/حزيران الماضي، بما في ذلك مكالمات استخدمت أرقامًا مصرفية رسمية مخصصة لاستقبال المكالمات فقط.
وتُستخدم تقنية التحقق من المكالمات المالية أيضًا بالتعاون مع مؤسسات أخرى، من بينها «ريفولوت» (Revolut) على المستوى العالمي، فيما تخطط غوغل لتوسيع شبكة شركائها من المؤسسات المصرفية خلال الفترة المقبلة.
وتعكس هذه التحديثات توجه غوغل نحو دمج أدوات الذكاء الاصطناعي مع وسائل الحماية التقليدية في أندرويد، بهدف اكتشاف محاولات الاحتيال مبكرًا، وتقليل فرص كشف البيانات الحساسة، وتعزيز قدرة المستخدمين على التمييز بين الاتصالات الحقيقية والمكالمات الاحتيالية.